Publicidade
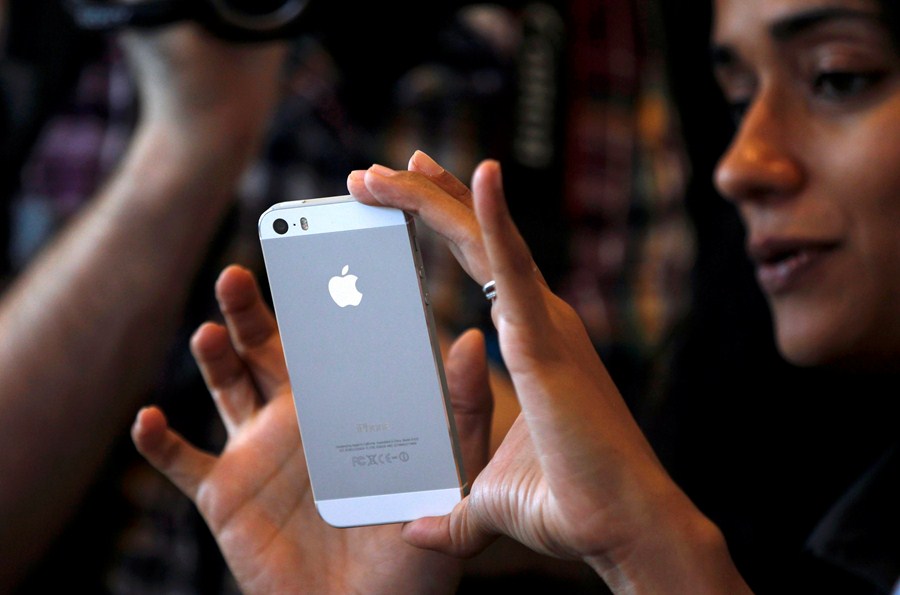
SÃO PAULO – O procedimento usado pela empresa Cellebrite para acessar o iPhone de suspeito do atentado de San Bernardino vazou na internet.
No ano passado, em posse do celular do atirador, o órgão de segurança norte-americano pediu que a Apple permitisse o acesso ao aparelho. Depois da negativa da companhia, que alegou que a permissão abriria precedentes para outros casos, o FBI usou os serviços da empresa israelense para extrair dados do smartphone.
Em janeiro deste ano, a própria Cellebrite teve seus dados acessados ilegalmente, de acordo com o site Motherboard. Foram 900 GB em conteúdo de smartphones que davam a entender que a companhia teria vendido sua tecnologia para regimes da Turquia, Rússia, Emirados Árabes Unidos, entre outros.

Dentre os arquivos, o hacker alegou ter descoberto – e divulgou – justamente aqueles que permitiriam acesso a smartphones com iOS cujos bloqueios não sejam por leitura de digital.
Especialistas em jailbreak confirmaram que os códigos são semelhantes aos usados neste tipo de técnica. Impostante ressaltar, no entanto, que o aparelho em questão precisa estar em mãos para que o acesso seja realizado através do método.
Atualização:
Continua depois da publicidade
Em nota, a Cellebrite afirmou estar “conduzindo uma investigação para determinar a extensão da violação de dados”. De acordo com a companhia, o servidor afetado tem acesso ao banco de dados de um sistema de gerenciamento de licenças de usuários, mas que não há conhecimento “de qualquer risco específico para os clientes como resultado deste incidente”.
Foi acessado o protocolo de acesso a iOS da companhia, mas informações sigilosas estão seguras, de acordo com a assessoria. Mesmo assim, recomendou-se que clientes alterem suas senhas preventivamente.
InfoMorning
Informações, análises e recomendações que valem dinheiro