Publicidade
SÃO PAULO – Um novo malware para dispositivos Android tem colocado milhões de usuários Uber em risco, de acordo com a empresa de segurança Symantec. Uma pesquisa da empresa detalha como o vírus, do tipo Fakeapp, se esconde atrás de páginas legítimas do serviço de transporte para roubar dados dos usuários.
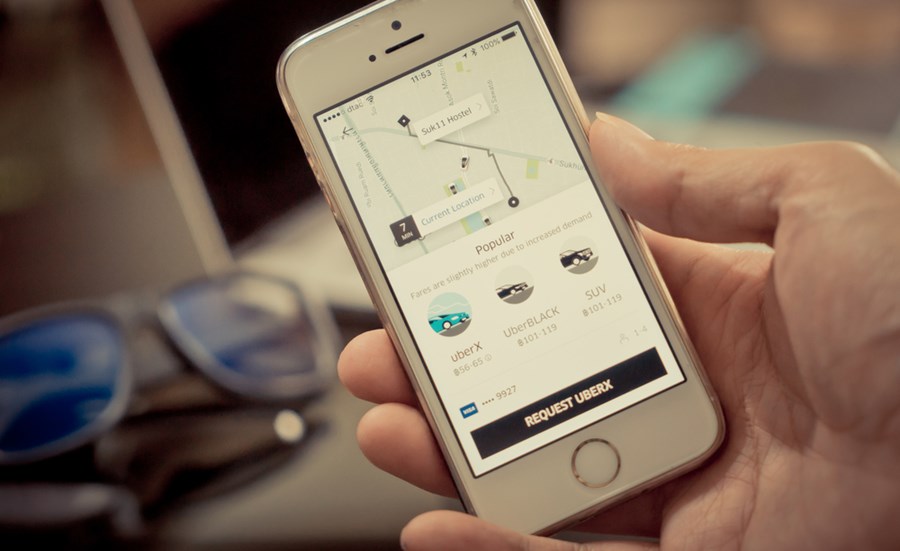
Embora seja um app falso, o vírus usa usa links mascarados dentro do aplicativo Uber e, para isso, inicia a atividade de solicitação de corrida do Uber verdadeiro, mostrando assim a localização correta do usuário.
“O malware usa um URI (identificador uniforme de recurso) de link profundo do aplicativo legítimo que inicia a atividade Ride Request (solicitar viagem) do aplicativo, com a localização atual da vítima como ponto de partida”, explica a Symantec. Em um dado momento, ele solicita que a pessoa insira ID e senha Uber, intercepta essas informações e envia para um servidor remoto.
InfoMorning
Informações, análises e recomendações que valem dinheiro
Para se proteger desse tipo de malware, o usuário deve sempre baixar aplicativos de fontes confiáveis – neste caso, a Google Play não disponibiliza download para esse Fakeapp. Também é importante manter o software sempre atualizado, já que as fabricantes tendem a fazer correções de segurança quando descobrem um novo malware.